|
PHP 8.5.13: 18 Sicherheitslücken, sieben davon kritischSie befinden sich: Home > Webmaster News
Am 19. November 2026 hat das PHP-Team kurz nach 15 Uhr deutscher Zeit PHP 8.5.13, 8.4.28, 8.3.37 und 8.2.36 veröffentlicht. Es ist ein reines Sicherheitsrelease. PHP 8.5.13 schließt 18 CVEs, sieben davon stuft PHP als kritisch ein, jede mit CVSS 9,2. Die schwersten Fehler stecken in PHP-FPM, im Session-Modul und im Zeitzonen-Cache. Einige erlauben unter passenden Bedingungen Codeausführung ohne Anmeldung. Das ist kein Update für den nächsten Wartungstermin. Gewarnt hatte PHP am Vortag. Die Ankündigung nannte den Termin, den höchsten Schweregrad und den Hinweis, dass die kritischen Fälle eine abweichende Konfiguration oder ein ungewöhnliches Setup voraussetzen. Das stimmt, aber nur zum Teil. Eine der Lücken trifft PHP-FPM schon dann, wenn der Webserver Verbindungen zum Backend offen hält. Unten steht jede Lücke einzeln, mit ihren Bedingungen und dem passenden Notbehelf. Danach folgt eine Anleitung für Plesk-Server, auf denen oft mehrere PHP-Versionen nebeneinander laufen.  Die Abschnitte sind nach Schweregrad sortiert, die gefährlichsten Fehler stehen oben. Am Ende des CVE-Teils fasst eine Tabelle alle 18 Einträge zusammen. Wer nur wissen will, was zu tun ist, springt zu den nummerierten Schritten weiter unten. Welche Versionen das Update betrifftAlle vier unterstützten Zweige bekommen ein Update. Nicht jede Lücke steckt aber in jedem Zweig. PHP 8.5.13 bringt die meisten Fixes mit, weil zwei kritische Fehler nur in PHP 8.5 vorkommen. PHP 8.2 fehlt dagegen eine Session-Lücke, weil der betroffene Code dort gar nicht existiert.
PHP 8.5.13 und 8.4.28 enthalten zusätzlich die regulären Bugfixes des Monats, darunter Korrekturen an OPcache, JIT, DOM und JSON. PHP 8.3.37 und 8.2.36 bekommen nur noch Sicherheitsfixes. Neue Sprachfeatures gibt es in keinem Zweig. So lesen Sie die SchweregradePHP vergibt für jede Lücke einen CVSS-Wert. Der beschreibt den schlimmsten denkbaren Fall. Er sagt wenig darüber, wie wahrscheinlich dieser Fall auf einem normalen Server ist. Wir geben deshalb zu jeder Lücke eine eigene Einschätzung von 1 bis 10 ab. Sie berücksichtigt, welche Bedingungen erfüllt sein müssen und ob ein Angriff schon vorgeführt wurde.
Die Skala
Die Zahlen sind unsere Einschätzung, nicht der CVSS-Wert von PHP. Einen Fall mit 10 gibt es in diesem Release nicht. Jede kritische Lücke braucht mindestens eine Bedingung, die nicht auf jedem Server erfüllt ist. PHP-FPM: Request Smuggling über den ungelesenen BodyDie gefährlichste Lücke trägt die Nummer CVE-2026-129289. Sie braucht keinen Speicherfehler, keine Speicheradressen und kein Wettrennen. Eine einzige HTTP-Anfrage genügt. Der Hintergrund: FastCGI kann mehrere Anfragen über dieselbe Verbindung schicken. Vor der nächsten Anfrage muss PHP den Rest der vorherigen verwerfen. Das tat PHP nicht, sobald eine Anwendung Mit dieser gefälschten Anfrage bestimmt der Angreifer Die Grafik zeigt den Ablauf in vier Schritten, von der präparierten Anfrage bis zum fremden Code im Worker. 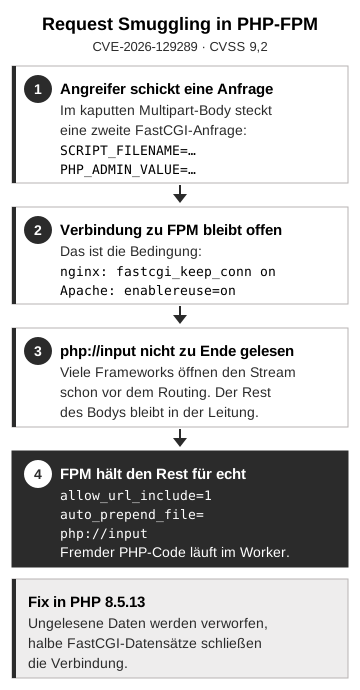 Schritt 2 ist die Stelle, an der Sie sofort ansetzen können. Die Bedingung ist ein Webserver, der Backend-Verbindungen wiederverwendet. Bei nginx ist das Findet die Suche einen aktiven Eintrag, schalten Sie ihn bis zum Update ab. Das ist der Notbehelf, den PHP selbst nennt. PHP-FPM-Listener dürfen außerdem nie direkt aus dem Netz erreichbar sein. Der Fix in PHP 8.5.13 verwirft ungelesene Daten jetzt immer und schließt die Verbindung, wenn ein FastCGI-Datensatz unvollständig ist. Schweregrad: 9 von 10. Codeausführung mit einer Anfrage und ohne Speichertrick. Nur die Voraussetzung beim Webserver hält den Wert unter 10. Drei kritische Lücken im Session-ModulGleich drei kritische Einträge betreffen Sessions. Zwei davon laufen auf dasselbe hinaus: PHP deserialisiert Daten, die ein Angreifer kontrolliert. Findet sich in der Anwendung eine passende Klassenkette, ein sogenanntes Gadget, wird daraus Codeausführung. Warum CVE-2026-115560 ist die Lücke, vor der PHP schon am 23. Oktober gewarnt hatte. Der Session-Upload-Fortschritt schreibt Daten in einem Serialisierungsformat und liest sie später in einem anderen. Das passiert, wenn eine Anwendung Wie der Konflikt zwischen den beiden Formaten entsteht, zeigt die folgende Grafik. 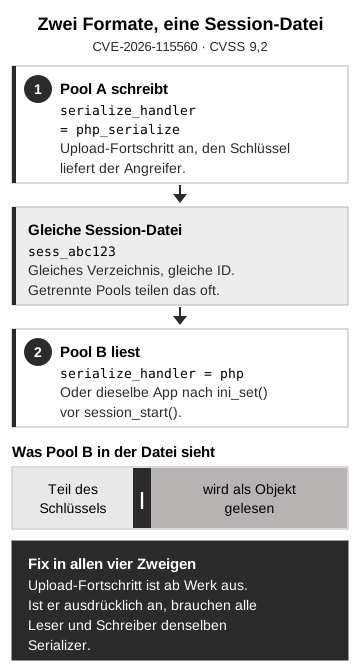 Der zweite kritische Session-Fehler kommt ganz ohne fremdes Format aus. CVE-2026-126714 trifft den Standard-Handler Die Grafik zeigt, warum ein einziger abgebrochener Schreibvorgang genügt. 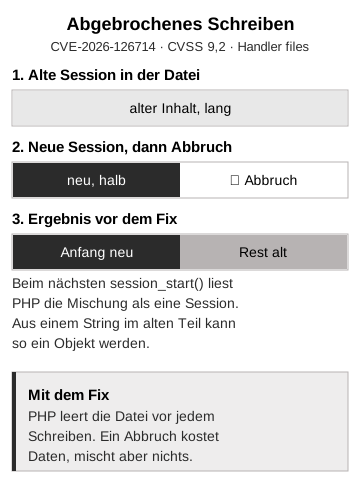 Der dritte Eintrag hat mit Serialisierung nichts zu tun. CVE-2026-129481 ist ein unvollständiger Fix für PHP2Shell vom Oktober. Bricht das Aufräumen einer Session mit einem fatalen Fehler ab, behält der Worker einen Zeiger auf freigegebenen Speicher. Die nächste Anfrage im selben Worker greift darauf zu, egal von welchem Nutzer sie kommt. Codeausführung über diesen Weg ist noch nicht vorgeführt. PHP 8.2 ist nicht betroffen, weil das Feld dort fehlt. Behoben ist der Fehler in PHP 8.5.13, 8.4.28 und 8.3.37. Die Oktober-Lücken selbst erklärt unser Artikel PHP2Shell: Was Admins über die kritischen PHP-Lücken wissen. Eine Änderung trifft alle, die Upload-Fortschrittsbalken einsetzen: PHP 8.5.13 und die anderen neuen Versionen schalten Wo die Einstellung herkommt und warum Schweregrad: 8 von 10 für CVE-2026-115560 und CVE-2026-126714, 7 von 10 für CVE-2026-129481. Codeausführung ist vorgeführt, braucht aber ein Gadget in der Anwendung und eine passende Session-Konfiguration. Zeitzonen-Cache: Absturz mit einer AnfrageCVE-2026-129496 klingt harmlos und ist es nicht. PHP schreibt Zeitstempel in sein Fehlerlog. Erzeugt PHP beim Start eine Warnung, legt es den Zeitzonen-Cache in Speicher an, der danach wieder freigegeben wird. Der Verweis darauf bleibt. Die erste Anfrage an einen frischen Worker kann diesen Speicher dann lesen und verändern. Zwei Dinge müssen zusammenkommen. Erstens eine Warnung beim Start, etwa durch ein ungültiges Der Notbehelf ist schlicht. Beheben Sie jede Warnung, die PHP beim Start ausgibt, und starten Sie danach Master und Worker neu. Wer eine Lücke in der eigenen Konfiguration sucht, findet sie oft über phpinfo(). Alternativ leiten Sie PHP-Fehler an syslog um, das umgeht den Zeitstempelpfad. PHP 8.5.13 und die anderen neuen Versionen schreiben solche Zeitstempel außerhalb einer Anfrage jetzt in UTC. Schweregrad: 8 von 10. Der Absturz ist leicht auslösbar, sobald die Startwarnung existiert. Veraltete Einstellungen sind auf gewachsenen Servern häufiger, als man denkt. Nur PHP 8.5.13: zwei Backtrace-LückenPHP 8.5 hat die Option CVE-2026-129474 trifft Anwendungen, die Methoden über Der Angriff braucht außerdem CVE-2026-129182 ist der zweite unvollständige PHP2Shell-Fix. Ein fataler Fehler beim Zurücksetzen von INI-Werten füllt den Backtrace nach dem Request-Ende erneut. Auslöser sind seltene Kombinationen, etwa widersprüchliche Werte für Bis PHP 8.5.13 eingespielt ist, schützen zwei Zeilen in der Pool- oder Serverkonfiguration. Danach alle Worker neu starten: Schweregrad: 8 von 10 für CVE-2026-129474, weil Codeausführung bestätigt ist. 7 von 10 für CVE-2026-129182, weil der Weg Eingriffe in die Konfiguration braucht. FPM-Master: vom Kundenskript zu RootCVE-2026-129291 ist nur als hoch eingestuft, CVSS 8,8. Auf Servern mit vielen Kunden wiegt sie trotzdem schwer. Wer PHP-Code in einem FPM-Worker ausführen darf, kann über diesen Fehler Befehle mit den Rechten des FPM-Masters ausführen. Der läuft meist als root. Voraussetzung ist Bis PHP 8.5.13 oder die passende Version Ihres Zweigs installiert ist, schalten Sie die Option in betroffenen Pools ab. Schweregrad: 8 von 10 auf Servern mit fremden Kunden, 5 von 10 auf einem Server, auf dem nur eigener Code läuft. Hoch eingestuft, aber eng begrenztDrei weitere Lücken tragen die Stufe hoch. Sie treffen jeweils nur einen schmalen Anwendungsfall. CVE-2026-128064 ist der Fehler mit der größten Reichweite in Anwendungen. Die HTTP- und FTP-Wrapper von PHP erkennen das Schema ohne Rücksicht auf Groß- und Kleinschreibung. Ob TLS genutzt wird, entschied aber ein Vergleich mit einem kleinen PHP 8.5.13 vergleicht jetzt das ganze Schema ohne Rücksicht auf die Schreibweise. Bis zum Update schreiben Sie Schemata vor jedem Aufruf klein und folgen Weiterleitungen nicht automatisch. Schweregrad: 6 von 10. Ein Angreifer muss den Datenverkehr mitlesen können. CVE-2026-128090 hebelt die OpenSSL-Signatur von Phar-Archiven aus. Das Archiv bestimmt selbst, wie es geprüft wird. Ein Angreifer tauscht den Inhalt, stellt den Signaturtyp auf SHA-256 um und rechnet die Prüfsumme neu. Den öffentlichen Schlüssel fragt PHP dann gar nicht mehr. PHP 8.5.13 lehnt eine solche Prüfsumme ab, sobald neben dem Archiv eine CVE-2026-127960 ist ein Denial of Service. Ein bösartiger HTTP-Server schickt einen Header, der über sehr viele Folgezeilen verteilt ist. PHP kopierte für jede Zeile den ganzen bisherigen Wert neu. Zwei solche Antworten legten im Test einen FPM-Pool mit zwei Workern lahm. Schweregrad: 5 von 10. Die Anwendung muss eine Adresse abrufen, die der Angreifer kontrolliert. php-cgi: der Fehler im FastCGI-Handler von PleskCVE-2026-129538 ist nur mittel eingestuft, CVSS 6,9. Für Plesk verdient er trotzdem einen eigenen Abschnitt. Betroffen ist allein das Programm Der Fehler sitzt in der Korrektur von Schweregrad: 6 von 10. Leicht erreichbar, aber ohne vorgeführte Codeausführung. Die übrigen mittleren LückenDie restlichen Einträge treffen Erweiterungen, die nicht jeder nutzt. Zwei betreffen SOAP. CVE-2026-129506 lässt einen SOAP-Server über eine DTD mit Entity-Verweis abstürzen und umgeht dabei die Sperre für DTDs. CVE-2026-15353 gibt vier Byte uninitialisierten Speicher preis, wenn ein Array mit ungültigem CVE-2026-129501 betrifft PHP 8.4 und 8.5. Die neue DOM-API gibt beim Aufruf von Zwei Einträge gibt es nur in PHP 8.5.13. CVE-2026-129438 betrifft die neue Klasse Kritikalität auf einen BlickDie Tabelle fasst alle 18 CVEs aus PHP 8.5.13 zusammen. Die letzte Spalte ist unsere Einschätzung, in Klammern steht der CVSS-Wert von PHP.
Warum php -v auf einem Plesk-Server nicht reichtAuf einem Plesk-Server gibt es selten nur ein PHP. Plesk installiert seine eigenen PHP-Pakete parallel zum System. Jede Version liegt in einem eigenen Verzeichnis unter Genau hier liegt die Falle. Wer sich per SSH anmeldet und So sieht die PHP-Landschaft auf einem typischen Plesk-Server aus: 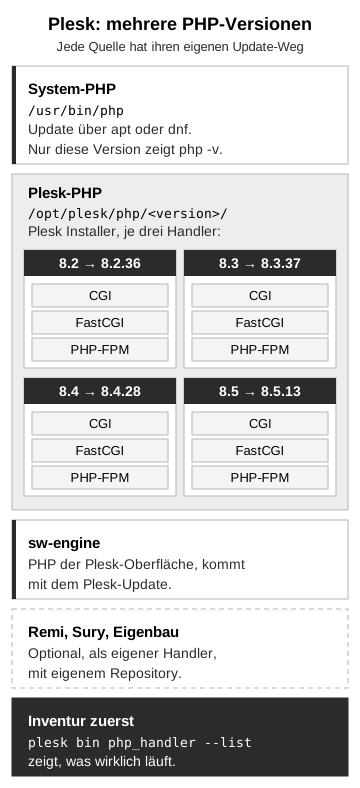 Unten links steht der Teil, den viele übersehen. Die Plesk-Oberfläche selbst läuft unter Linux auf einem eigenen PHP-Stack namens Inventur: Welche PHP-Versionen auf dem Server wirklich laufenBevor Sie irgendetwas aktualisieren, verschaffen Sie sich einen Überblick. Plesk bringt dafür das Werkzeug Für Skripte gibt es eine JSON-Ausgabe. Je nach Plesk-Version heißt der Schalter Die zweite Zeile der Ausgabe enthält das Build-Datum. Das ist bei alten Zweigen wichtiger als die Versionsnummer. Plesk hat im Oktober PHP 7.4.33, 8.0.30 und 8.1.34 mit den Sicherheitsfixes neu gebaut, ohne die Nummer zu ändern. Erkennbar waren die reparierten Pakete nur am Build-Datum 21. Oktober 2026 oder später. Bei den unterstützten Zweigen ist es einfacher: Nach dem Update meldet das Plesk-PHP 8.5 die Version PHP 8.5.13. Zum Schluss der Inventur klären Sie, welche Domains an welchem Handler hängen. Die ID stammt aus der Liste von oben, Das System-PHP prüfen Sie getrennt mit Vier Lieferwege für PHP auf einem ServerEin Plesk-Server kann PHP aus bis zu vier Quellen beziehen. Jede hat ihren eigenen Update-Weg, und jede muss einzeln geprüft werden.
Beim System-PHP zählt nicht die Versionsnummer von php.net. Debian, Ubuntu und die RHEL-Familie spielen Sicherheitsfixes in ihre eigene Paketversion zurück. Ein scheinbar alter Versionsstring kann längst gepatcht sein. Maßgeblich ist das Security-Advisory der Distribution. Bei Fremd-Repositories ist Geduld gefragt. Im Oktober hatte PHP ausdrücklich angekündigt, dass die Remi-Pakete nicht am selben Tag kommen. Sie erschienen einen Tag später. Auch Plesk liefert seine Builds erst nach php.net aus. Wie groß der Abstand ist, sagt Plesk nicht verbindlich zu. Wer am Release-Tag nachschaut und noch nichts findet, hat also keinen Fehler gemacht. Plesk schützt Sie dabei mit den sogenannten Safe Updates. Diese Einstellung ist ab Werk aktiv. Sie sorgt dafür, dass ein Paket nur aus dem Repository aktualisiert wird, aus dem es ursprünglich stammt. Unter Tools & Settings > Update Settings zeigt der Reiter mit allen Paketen die Quelle jedes Pakets in Klammern. Wer Remi oder Sury eingebunden hat, sollte dort vor dem Update nachsehen. Ist Safe Updates abgeschaltet, kann ein Paket unbemerkt aus einer anderen Quelle kommen. PHP in Plesk aktualisierenSichern Sie vorher. Ein Snapshot der VM oder ein vollständiges Backup reicht. Testen Sie außerdem, ob der SSH-Zugang funktioniert. Während der Aktualisierung startet Plesk PHP-FPM und andere Dienste kurz neu. In der Oberfläche gibt es zwei Wege. Unter Tools & Settings > Updates aktualisieren Sie Plesk und die Komponenten, die Plesk mitliefert, also auch die PHP-Pakete. Unter Tools & Settings > System Updates erscheinen die Pakete des Betriebssystems und, unter Linux, ebenfalls die von Plesk gelieferten Drittkomponenten wie PHP. Auf der Kommandozeile installiert der folgende Befehl alle Updates der aktuellen Plesk-Version, PHP eingeschlossen: Vorsicht bei einem ähnlich klingenden Befehl. Den zweiten Befehl wiederholen Sie für jede installierte Version. Steht dort noch 8.5.12 statt PHP 8.5.13, hat Plesk das Paket noch nicht ausgeliefert oder der Cache ist veraltet. Plesk nennt Wenn das Update am GPG-Schlüssel scheitertBeim Oktober-Release scheiterten viele Updates nicht an PHP, sondern an einem fehlenden Plesk-Schlüssel. Unter Debian und Ubuntu meldete APT dann: Plesk empfiehlt in diesem Fall, zuerst den Installer zu aktualisieren. Er bringt die aktuellen Schlüssel und Repository-Angaben mit: Auf AlmaLinux und Rocky Linux trat dasselbe Problem auf. Ob der Plesk-Schlüssel importiert ist, zeigt PHP-FPM neu starten und von außen prüfenEin neues Paket wirkt erst, wenn die laufenden Worker neu gestartet sind. Welche FPM-Dienste es gibt, zeigt systemd: Die Namen hängen von Distribution und Handler ab. Plesk speichert den Dienstnamen in der Konfiguration jedes FPM-Handlers. Starten Sie gezielt nur die Dienste neu, die Sie vorher geprüft haben: Danach rufen Sie pro Handler mindestens eine Testdomain auf. Ein einfacher Abruf zeigt, ob die Seite antwortet: Kontrollieren Sie in Plesk zusätzlich, ob jede Domain noch am erwarteten Handler hängt. Wer viele Kunden auf einem Server hat, beginnt mit den Seiten, die am meisten zu verlieren haben. Unsere Empfehlung für die Reihenfolge, keine Vorgabe von PHP oder Plesk:
Reihenfolge beim Ausrollen
Die Logik dahinter: Schon die Oktober-Lücken saßen in der Verarbeitung von Anfragen, im Zustand der Worker und in den Session- und Upload-Pfaden. Wie Uploads in PHP sauber abgesichert werden, zeigt das Tutorial zum sicheren Datei-Upload in PHP. Automatische Updates in Plesk richtig einstellenPlesk sucht täglich nach Updates, und automatische Plesk-Updates sind ab Werk eingeschaltet. Daraus folgt aber nicht, dass auch PHP automatisch aktualisiert wird. Unter Tools & Settings > Update Settings stehen drei getrennte Schalter: für Plesk selbst, für die mitgelieferten Drittkomponenten wie PHP und für die Systempakete. Der Schalter für die Drittkomponenten ist in aktuellen Versionen ab Werk aus. Plesk begründet das mit möglichen Problemen bei gehosteten Websites. Ein Patch-Release innerhalb eines Zweigs bricht selten etwas. Ob Sie den Schalter einschalten, hängt davon ab, wie schnell Sie bei einem kritischen Release sonst reagieren können. Wer nicht täglich auf den Server schaut, fährt mit dem Automatismus meist besser. Was jetzt zu tun istDie Schritte sind nach Dringlichkeit sortiert. Die Notbehelfe in Schritt 2 bis 6 ersetzen das Update nicht. Sie verkleinern die Angriffsfläche, bis Plesk oder Ihre Distribution die neuen Pakete liefert.
1
Inventur machen, bevor Sie patchen.
2
Wiederverwendete FPM-Verbindungen abschalten.
Steht
3
Session-Upload-Fortschritt ausschalten.
4
Auf PHP 8.5 die Backtraces entschärfen.
5
Warnungen beim PHP-Start beseitigen.
Ungültige
6
Auf Shared-Hosting-Servern catch_workers_output abschalten.
Ein Kunde mit PHP-Zugang könnte sonst über den FPM-Master Root-Rechte bekommen. Pools mit CGI- oder FastCGI-Handler stellen Sie nach Möglichkeit auf PHP-FPM um.
7
Update einspielen, sobald es da ist.
Download
Jetzt PHP 8.5.13 auf php.net herunterladen (öffnet in einem neuen Fenster). Alle Einträge im Original stehen im offiziellen Changelog zu PHP 8.5.13. PHP 8.2 bekommt nur noch sechs Wochen UpdatesPHP 8.2.36 ist eines der letzten Releases dieses Zweigs. Der Sicherheitssupport endet am 31. Dezember 2026. Danach liefert das PHP-Projekt keine Fixes mehr. Am selben Tag endet bei PHP 8.4 der aktive Support, Sicherheitsfixes gibt es dort noch bis Ende 2028. PHP 8.3 wird bis Ende 2027 versorgt, PHP 8.5 bis Ende 2029. Plesk bietet daneben noch PHP 7.4, 8.0 und 8.1 an. Für PHP sind diese Zweige längst am Ende. Plesk hat im Oktober zwar Rückportierungen gebaut, reguläre Versorgung ist das aber nicht. Wer Kunden auf PHP 8.2 oder älter hat, sollte die Umstellung auf PHP 8.3 oder neuer jetzt planen. Eine Umstellung unter Zeitdruck im Januar ist teurer. Häufige Fragen zu PHP 8.5.13Diese Fragen tauchen nach dem Release am häufigsten auf.
Ich nutze keinen Upload-Fortschrittsbalken. Bin ich trotzdem betroffen?
Ja. CVE-2026-126714 trifft den Standard-Handler
Gibt es Breaking Changes?
Zwei. Der Session-Upload-Fortschritt ist ab Werk aus, und solange er an ist, lehnt PHP Laufzeitänderungen an Session-Einstellungen wie
Plesk bietet die neuen Versionen noch nicht an. Was tun?
Die Notbehelfe aus den Schritten 2 bis 6 umsetzen und täglich nach Updates schauen. Plesk veröffentlicht eigene Builds erst nach php.net. Im Oktober musste Plesk zusätzlich die eigene
Reicht es, alle Domains auf PHP-FPM umzustellen?
Nein. Damit entgehen Sie nur dem Fehler in
Sollte ich gleich auf PHP 8.6 wechseln?
Nicht als Reaktion auf diese Lücken. PHP 8.6.0 ist für heute angekündigt, aber ein Sprung auf einen neuen Zweig braucht Tests. Spielen Sie zuerst das Patch-Release Ihres Zweigs ein und planen Sie den Wechsel getrennt davon.
Wie finde ich heraus, welche Version eine Website wirklich nutzt?
In Plesk zeigt die Domain unter „PHP-Einstellungen“ Handler und Version. Aus der Anwendung heraus hilft FazitPHP 8.5.13 und die drei anderen Releases schließen die zweite schwere Runde innerhalb von vier Wochen. Diesmal gibt es keinen Leak und keinen vorgezogenen Termin. Die Liste ist trotzdem länger als im Oktober. Sieben kritische Lücken, dazu ein Weg vom Kundenskript zu Root. Die Warnung von PHP, die kritischen Fälle bräuchten ungewöhnliche Setups, trifft auf die meisten Einträge zu. Beim Request Smuggling in PHP-FPM genügt aber eine verbreitete Webserver-Option. Und auf einem Plesk-Server mit vielen Kunden ist ein ungewöhnliches Setup schnell irgendwo vorhanden. Fangen Sie mit der Inventur an, setzen Sie die Notbehelfe und spielen Sie das Update ein, sobald es für Ihren Server bereitsteht. Jetzt PHP 8.5.13 herunterladen oder im Plesk-Panel nach Updates suchen. Eingetragen am 19.11.2026
Ähnliche NewsLetzten Webmaster NewsSchreib ein Kommentar |
|||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
|
|